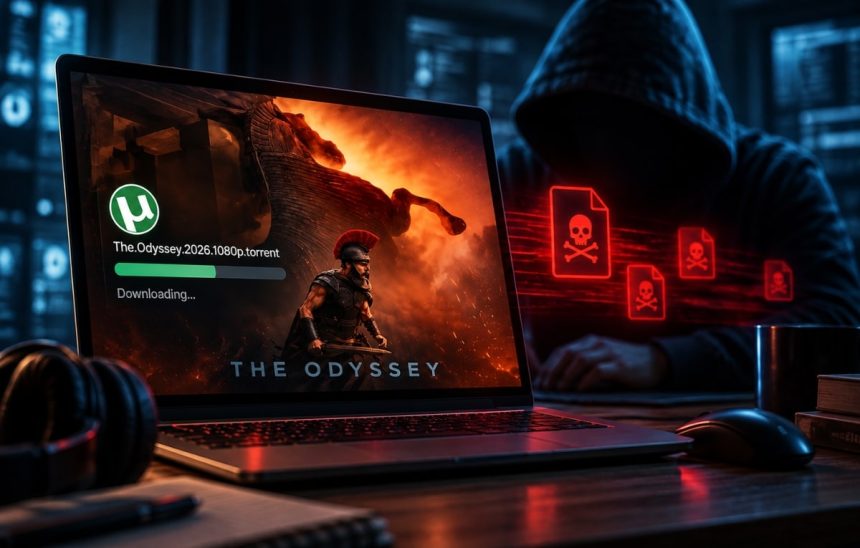
قام فريق البحث والتحليل العالمي (GReAT) في شركة كاسبرسكي برصد حملة سيبرانية متطورة ومتعددة المراحل تستهدف المستخدمين الأفراد والمؤسسات. تمتاز هذه الحملة بتقنيتها المتقدمة حيث يتم إخفاء برمجيات خبيثة غير معروفة سابقًا داخل ملفات تورنت لأفلام شهيرة، بما في ذلك فيلم “The Odyssey” الجديد، مما يزيد من خطر الإصابة بها واستغلال ضحاياها.
ووفقًا للتحليل، استهدف المهاجمون مئات الضحايا في عدة دول، بما في ذلك روسيا وتركيا واليابان وكينيا وأوغندا وكولومبيا، بالإضافة إلى عدة دول أوروبية مثل إسبانيا وهولندا وبلجيكا وألمانيا. وتشمل قائمة الضحايا مؤسسات تعمل في قطاعات متنوعة مثل الأعمال الحكومية وتكنولوجيا المعلومات والاستشارات وتجارة التجزئة والنقل والزراعة.
تجدر الإشارة إلى أن نشاط الحملة قد بدأ في منتصف أغسطس 2026، وما زال مستمرًا حتى الآن. واستغل المهاجمون اختراق أحد المواقع العامة التي تستخدم لأرشفة وتخزين ملفات التورنت لنشر البرمجيات الخبيثة والوصول إلى المستخدمين بصورة غير مشروعة.
هجوم متعدد المراحل لتفادي الاكتشاف
تم تصميم الحملة بأسلوب متعدد المراحل، حيث تتكامل مكوناتها لتنفيذ عمليات الاختراق وتوسيع نطاق السيطرة على الأجهزة المصابة. تبدأ تلك العملية باستخدام أداة تحميل خبيثة قادرة على اكتشاف بيئات الاختبار المعزولة التي تستخدمها برامج مكافحة الفيروسات لفحص الملفات المشبوهة. هذه الأداة تساعد البرمجية على تحديد ما إذا كانت تخضع للتحليل الأمني، مما يسمح لها باتخاذ إجراءات للتخفي وتفادي الاكتشاف أو عرقلة التحقيقات اللاحقة.
بعد تفعيل البرمجية في جهاز الضحية، تستطيع البرمجية نشر وحدات إضافية تضمن استمرار وجودها في النظام حتى بعد إعادة تشغيل الجهاز أو إيقاف العملية الخبيثة. كما تتضمن قدراتها تجاوز خاصية التحكم في حساب المستخدم (UAC) في نظام ويندوز، مما يمكنها من الحصول على صلاحيات المسؤول دون إظهار رسالة التحذير المعتادة، وهو ما يسمح للمهاجمين بالوصول إلى الأجهزة المصابة عن بُعد.
سلسلة Solana لتأمين الاتصال بالمهاجمين
تعتمد الحملة على سلسلة الكتل Solana للحصول على عنوان خادم القيادة والتحكم (C2)، الذي يستخدمه المهاجمون لإدارة البرمجيات الخبيثة والتواصل مع الأجهزة المصابة. يسهم هذا الأسلوب في تعزيز مرونة بنيتهم التحتية، مما يزيد من صعوبة تعطيل الحملة من خلال حظر أو تفكيك الخوادم.
في تعليق له، قال قسطنطين إيساكوف، خبير الأمن السيبراني في فريق كاسبرسكي: “تجمع هذه الحملة الخبيثة بين وسيلة إغراء شائعة وبنية تقنية متطورة. من خلال تمويه البرمجية الخبيثة كملفات تورنت لأفلام شهيرة، يزيد المهاجمون من احتمال تحميلها من قبل المستخدمين غير الحذرين. هذه البرمجية متعددة المراحل قادرة على تفادي الاكتشاف، وضمان استمرارية وجودها في النظام، مما يوفر للمهاجمين وصولاً عن بُعد إلى الأجهزة المصابة.”
لذا، ينبغي للمستخدمين توخي الحذر عند تحميل الملفات من مصادر غير رسمية؛ إذ يمكن أن يتحول حتى المحتوى الترفيهي الذي يبدو غير ضار إلى وسيلة لاختراق الأنظمة.
توصيات كاسبرسكي لحماية المستخدمين
بناءً على ما سبق، دعت كاسبرسكي المستخدمين إلى اتباع مجموعة من الإجراءات للحد من مخاطر الإصابة بالبرمجيات الخبيثة، التي تشمل:
- تحميل الألعاب والإضافات (Mods) والملفات من المصادر الرسمية أو المواقع الموثوقة، وتجنب المصادر غير الرسمية التي قد تحتوي على برمجيات خبيثة.
- استخدام حلول أمنية فعالة في الحواسيب والأجهزة المحمولة، مثل Kaspersky Premium، لاكتشاف التهديدات المحتملة والتحذير منها ومنع الإصابة بها.
- عدم تعطيل برامج مكافحة الفيروسات أو أدوات الحماية الأمنية بغرض تحميل ملفات أو تثبيت برامج.
توصيات لحماية المؤسسات
كما أوصت كاسبرسكي المؤسسات باتخاذ تدابير لتعزيز أمن أجهزتها وشبكاتها، من أبرزها:
- وضع إرشادات واضحة لتنظيم استخدام برمجيات الجهات الخارجية على أجهزة الشركة.
- الاستعانة بحلول أمنية شاملة، مثل مجموعة منتجات Kaspersky Next، التي توفر حماية مستمرة ورؤية شاملة للتهديدات، مع قدرات التحقيق والاستجابة ضمن حلول حماية النقاط الطرفية (EPP)، والاكتشاف والاستجابة للنقاط الطرفية (EDR)، والاكتشاف والاستجابة الموسعة (XDR). هذه المجموعة تتيح اختيار مستوى الحماية وفقًا لاحتياجات المؤسسة ومواردها.
- تزويد فرق أمن المعلومات برؤية معمقة للتهديدات السيبرانية، بالاستفادة من منصة استخبارات التهديدات Kaspersky Threat Intelligence، التي توفر معلومات سياقية لدعم إدارة الحوادث وتحديد المخاطر في الوقت المناسب.
- الاستعانة بخدمات الأمن المدارة عند نقص الخبرات المتخصصة داخل المؤسسة، ومنها خدمة تقييم الاختراقات (Compromise Assessment)، وخدمة الاكتشاف والاستجابة المدارة (MDR)، وخدمة الاستجابة للحوادث، التي تدعم جميع مراحل إدارة الحوادث، من تحديد التهديدات وصولًا إلى المعالجة.
وأكدت كاسبرسكي أن حلولها الأمنية قد اكتشفت البرمجيات الخبيثة المستخدمة في هذه الحملة، مشيرةً إلى إمكانية الحصول على تحليل تقني كامل عبر موقع Securelist.com.